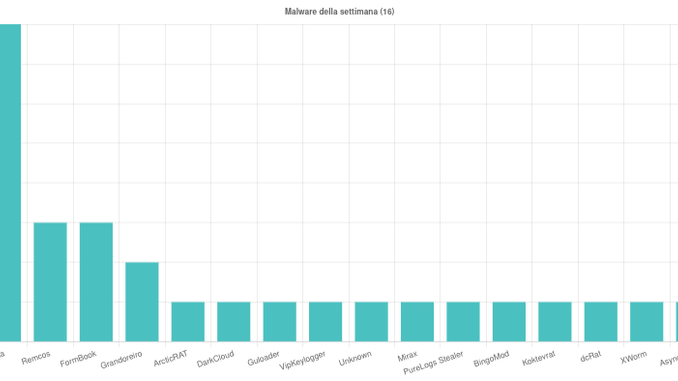
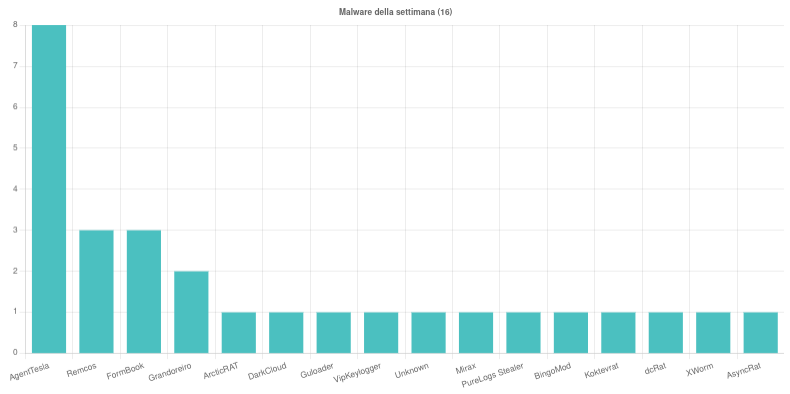
Nel corso della settimana il CERT-AgID ha individuato 15 famiglie malware che hanno interessato lo scenario italiano. A queste si aggiunge una campagna rivolta a obiettivi nazionali con un campione malevolo non ancora attribuito. La famiglia più attiva è risultata AgentTesla, con otto campagne complessive. Tre erano rivolte a obiettivi italiani e utilizzavano comunicazioni riconducibili ai temi Ordine, Pagamenti e Preventivo. I payload erano distribuiti attraverso archivi ZIP e TAR e file JavaScript. Le altre cinque campagne, di carattere generico, sfruttavano invece argomenti come Delivery, Fattura, Ordine, Pagamenti e Legale, con allegati nei formati RAR, RTF, Z e TAR.
FormBook e Remcos tra le campagne rivolte all’Italia
Per FormBook sono state rilevate tre campagne italiane, costruite intorno ai temi Documenti, Pagamenti e Prezzi. La distribuzione avveniva attraverso allegati RAR, RTF e ZIP.
Anche Remcos ha fatto registrare tre campagne. Due erano rivolte a destinatari italiani. Una utilizzava il tema Banking e un collegamento a un archivio ZIP che sfruttava il nome di Monte dei Paschi, mentre l’altra faceva riferimento a un Ordine e utilizzava un allegato XLS. La terza campagna, di carattere generico, era basata sul tema Contratti e distribuiva il payload attraverso un archivio RAR.
Grandoreiro e le minacce rivolte ai dispositivi Android
Tra le altre famiglie individuate figura Grandoreiro, con due campagne generiche associate ai temi Legale e Fattura. I messaggi, redatti in lingua spagnola, contenevano collegamenti a archivi ZIP. Particolare attenzione meritano le campagne rivolte ai dispositivi Android. Mirax, BingoMod e Koktevrat sono stati individuati in una campagna italiana ciascuno, distribuita tramite SMS contenenti collegamenti a file APK. Le prime due campagne utilizzavano il tema Banking, mentre quella relativa a Koktevrat faceva riferimento a presunte vincite o premi. Un’ulteriore campagna generica ha riguardato ArcticRAT, anch’essa distribuita tramite SMS e collegata al tema Banking. Il caso Mirax assume particolare rilevanza per le funzionalità del malware. Si tratta infatti di un banking trojan dotato anche di capacità di accesso remoto, in grado di sottrarre credenziali bancarie, intercettare SMS e codici OTP e consentire il controllo del dispositivo compromesso.
Le altre famiglie individuate
Il quadro comprende infine sette famiglie rilevate attraverso una campagna generica ciascuna. Si tratta di Guloader, DarkCloud, VipKeylogger, PureLogs Stealer, dcRat, XWorm e AsyncRat. Le campagne sono state distribuite tramite e-mail con allegati nei formati RAR, 7Z, ZIP e TAR. I messaggi utilizzavano temi come Preventivo, Pagamenti, Prezzi, Ordine, Documenti e Banking.
E-mail e SMS come vettori di distribuzione
L’analisi delle campagne malware evidenzia il ricorso a due principali canali di diffusione. Le e-mail continuano a essere utilizzate per distribuire allegati compressi e documenti che veicolano i payload, mentre gli SMS rappresentano un vettore particolarmente rilevante per le minacce destinate ai dispositivi Android. La scelta dei temi conferma inoltre l’importanza dell’ingegneria sociale nella distribuzione dei malware. Comunicazioni relative a ordini, fatture, pagamenti e preventivi possono indurre gli utenti ad aprire allegati o seguire collegamenti senza verificarne attentamente la provenienza. Per ridurre il rischio di compromissione è importante verificare sempre l’origine dei messaggi, evitare l’apertura di allegati inattesi e non installare applicazioni Android attraverso link ricevuti via SMS, soprattutto quando viene richiesto di scaricare aggiornamenti o applicazioni bancarie.