Un computer collocato in una camera d’albergo e utilizzato per inviare centinaia di migliaia di e-mail fraudolente. È lo scenario ricostruito dalle autorità giapponesi in un’indagine che coinvolge una coppia cinese sospettata di aver partecipato a un’operazione di phishing su larga scala.
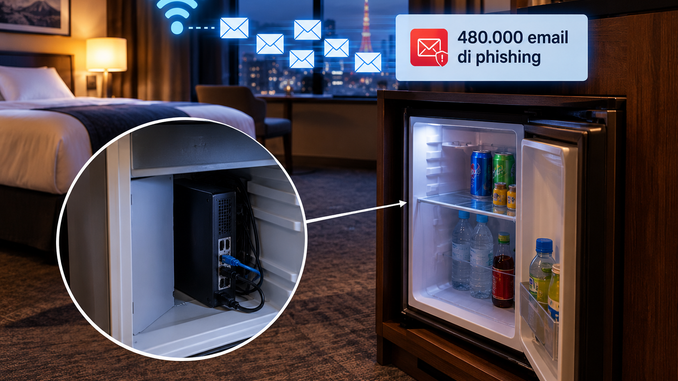
Secondo quanto riportato dal quotidiano The Standard, il dispositivo sarebbe stato impiegato per trasmettere circa 480.000 messaggi, sfruttando la connessione Internet della struttura ricettiva.
La vicenda evidenzia una modalità operativa che non richiede necessariamente la compromissione dei sistemi informatici di un’organizzazione. In questo caso, l’elemento centrale sarebbe stato l’utilizzo fisico di un dispositivo collegato a una rete legittima, trasformata in un punto di transito per il traffico malevolo.
La polizia giapponese ritiene infatti che i sospettati abbiano utilizzato la rete pubblica dell’hotel per nascondere la loro vera posizione e il loro indirizzo IP.
Il ruolo della rete Wi-Fi dell’albergo
Secondo le informazioni pubblicate dalla stampa, il computer sarebbe stato nascosto dietro il frigorifero presente nella camera e collegato alla rete dell’hotel. Il dispositivo avrebbe quindi sfruttato la connettività disponibile per inviare le comunicazioni fraudolente. Una soluzione di questo tipo poteva offrire ai responsabili dell’operazione un vantaggio operativo. Il traffico in uscita veniva infatti associato alla connessione Internet della struttura, mentre l’effettiva origine dell’attività rimaneva legata al dispositivo utilizzato e a chi lo controllava.
I messaggi inviati avrebbero imitato comunicazioni provenienti da società emittenti di carte di credito, inducendo i destinatari a visitare siti web contraffatti. Le pagine erano progettate per raccogliere informazioni personali e finanziarie, sfruttando la fiducia degli utenti nei confronti di marchi e servizi conosciuti. Sul computer sarebbero stati individuati circa 2,4 milioni di indirizzi e-mail.
Le informazioni diffuse sulla vicenda avrebbero inoltre indicato che il computer potrebbe essere stato controllato da remoto da un soggetto diverso dall’installatore. Questo particolare, se confermato dagli accertamenti, sarebbe rilevante per comprendere la vera struttura dell’operazione e distinguere chi ha predisposto materialmente il dispositivo da chi ne ha gestito l’attività.
Le contromisure per le reti pubbliche
Il caso richiama ancora una volta l’attenzione sulla sicurezza delle reti Wi-Fi disponibili negli alberghi e negli altri ambienti pubblici. L’isolamento dei dispositivi collegati, la segmentazione della rete, il monitoraggio del traffico in uscita e la limitazione delle connessioni non necessarie possono contribuire a individuare attività anomale e a ridurre le possibilità di abuso.
Per i gestori, è importante anche disporre di procedure per conservare i log pertinenti e collaborare tempestivamente con le autorità in presenza di segnalazioni e verifiche forensi. Per gli utenti, invece, rimane fondamentale verificare attentamente i messaggi che richiedono l’aggiornamento di dati finanziari, evitando di accedere ai servizi attraverso collegamenti ricevuti via e-mail. La vicenda giapponese dimostra come un’infrastruttura legittima possa essere sfruttata per attività criminali senza essere necessariamente compromessa.
