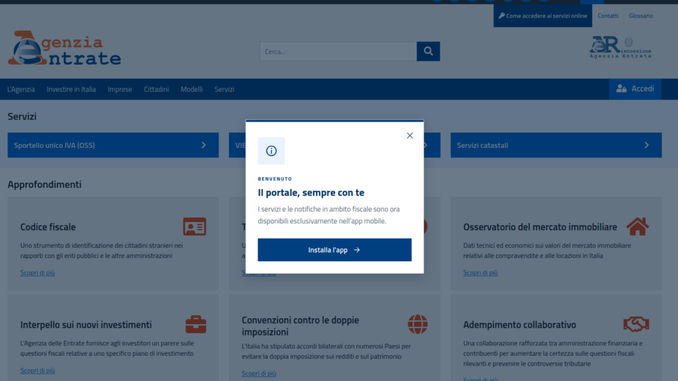
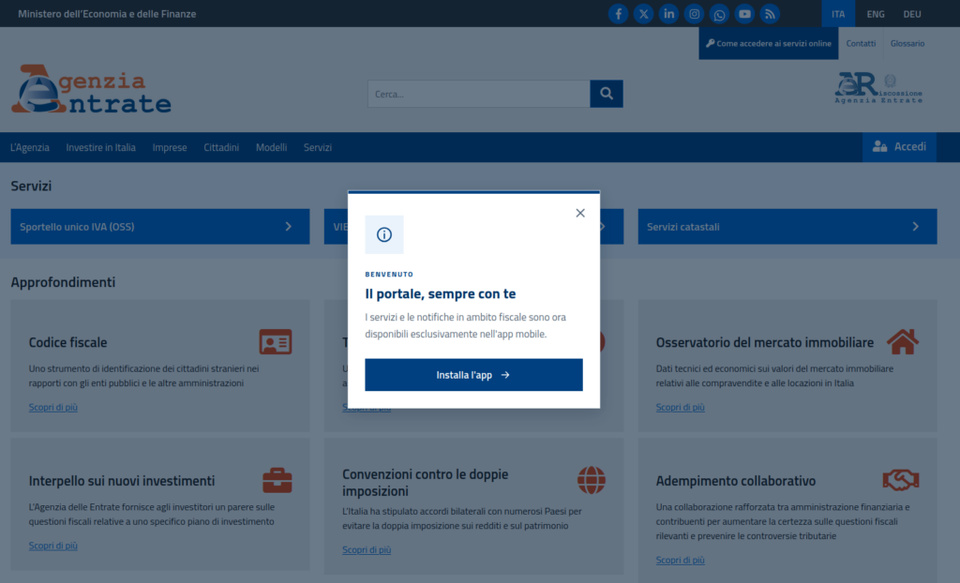
Una nuova campagna malevola individuata in Italia dal CERT-AgID utilizza un falso sito che riproduce il portale dell’Agenzia delle Entrate per distribuire il malware Android Mirax, un malware Android progettato per sottrarre credenziali bancarie e ottenere il controllo remoto dei dispositivi compromessi.
L’attività utilizza un dominio fraudolento che riproduce l’aspetto del portale istituzionale, inducendo gli utenti a scaricare un’applicazione malevola in formato APK. Un elemento interessante dell’operazione riguarda le modalità con cui viene presentato il contenuto fraudolento. Secondo l’analisi del CERT-AgID, il sito mostra la pagina malevola esclusivamente ai dispositivi che utilizzano uno User-Agent mobile. Si tratta di una tecnica che consente agli attaccanti di selezionare i potenziali bersagli in base al dispositivo utilizzato, evitando di mostrare necessariamente la stessa pagina a chi visita il dominio da un computer.
La scelta di impersonare l’Agenzia delle Entrate punta a sfruttare la fiducia degli utenti nei confronti di un servizio istituzionale, creando un contesto apparentemente legittimo nel quale il download dell’applicazione malevola può sembrare un’operazione ordinaria.
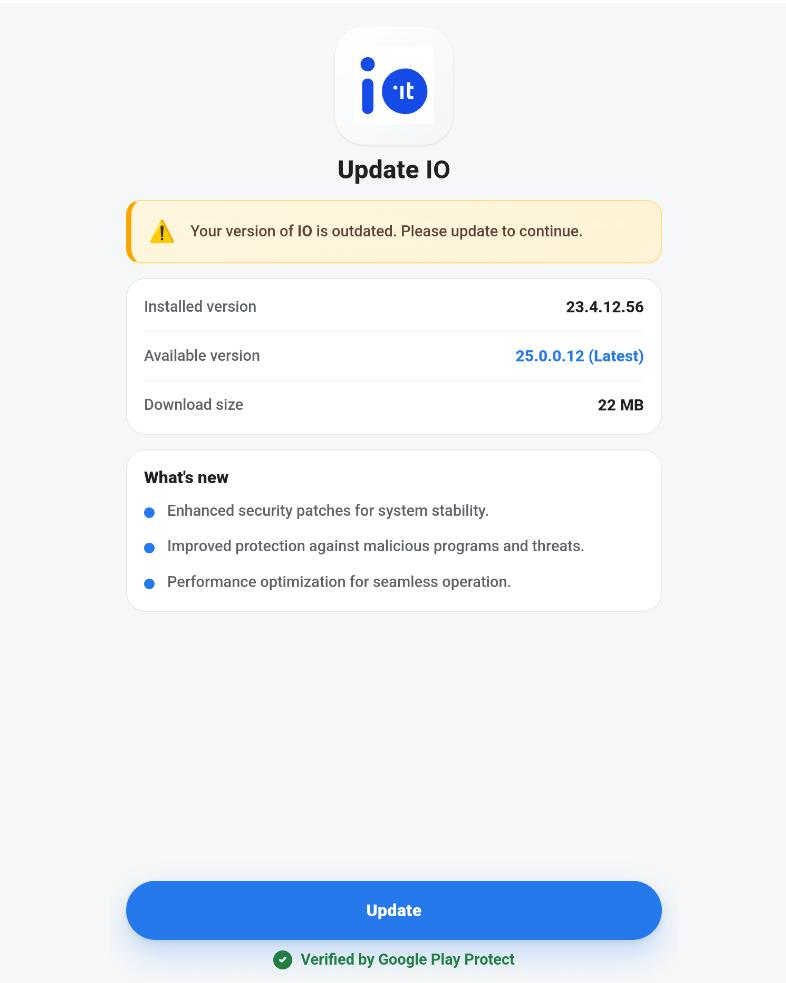
La distribuzione del malware non si limita alla contraffazione del portale istituzionale. Una volta avviata l’applicazione, gli attaccanti mostrano anche una schermata che imita un aggiornamento dell’app IO, presentandolo come necessario per continuare a utilizzare il servizio. L’utente viene quindi invitato a scaricare e installare un ulteriore APK, con il pretesto di aggiornare l’applicazione. Per rendere più credibile la procedura, la schermata fraudolenta riporta anche la dicitura “Verified by Google Play Protect”, utilizzata per suggerire una presunta verifica di sicurezza da parte di Google.
Si tratta di un particolare significativo perché sfrutta la conoscenza che gli utenti hanno dei sistemi di protezione Android per abbassare il livello di attenzione. La presenza di una dicitura che richiama Google Play Protect, tuttavia, non costituisce una garanzia di autenticità né dimostra che il file scaricato sia stato effettivamente verificato da Google.
Mirax, tra banking trojan e controllo remoto
L’APK analizzato dal CERT-AgID è riconducibile alla famiglia Mirax, una minaccia Android che combina le funzionalità tipiche di un banking trojan con quelle di un Remote Access Trojan (RAT). L’obiettivo principale è ottenere informazioni sensibili e compromettere le operazioni finanziarie effettuate attraverso il dispositivo. Il malware può sottrarre credenziali bancarie, intercettare gli SMS e acquisire i codici OTP utilizzati per l’autenticazione e l’autorizzazione delle operazioni. A queste capacità si aggiunge la possibilità di controllare da remoto il dispositivo infetto. Un ruolo importante è svolto dall’abuso dei servizi di Accessibilità di Android, funzionalità legittime del sistema operativo pensate per supportare le persone con esigenze specifiche. Se sfruttate in modo malevolo, possono consentire a un’applicazione di osservare e interagire con elementi dell’interfaccia, facilitando le attività dell’attaccante. Mirax può inoltre sovrapporre schermate fraudolente alle applicazioni legittime. Questa tecnica, conosciuta come overlay attack, permette di presentare all’utente interfacce contraffatte che imitano quelle dei servizi bancari, con l’obiettivo di acquisire credenziali e favorire l’esecuzione di operazioni finanziarie non autorizzate.
L’analisi tecnica dell’APK ha permesso di individuare inoltre alcuni accorgimenti utilizzati per nascondere i componenti malevoli e rendere più complessa l’analisi del codice. In particolare, all’interno di una struttura di directory annidate è stato individuato un file denominato “fsIZe.json". Nonostante l’estensione richiami un normale file JSON, il contenuto è costituito da un payload cifrato mediante l’algoritmo RC4. La chiave necessaria per la decifratura è incorporata direttamente nel codice dell’applicazione. Una volta decifrato, il contenuto permette di recuperare un pacchetto composto da tre file DEX, utilizzati per nascondere ulteriori componenti del codice malevolo e ostacolarne l’individuazione attraverso le comuni tecniche di analisi statica. Un ulteriore elemento emerso dall’indagine riguarda la classe “net.igyts.appeh3.BuildConfig", individuata all’interno del codice estratto. Questa componente contiene in chiaro il dominio e la porta configurati per le comunicazioni con il server di comando e controllo (C2), attraverso il quale il malware può ricevere istruzioni e comunicare con l’infrastruttura degli attaccanti.
Attività del CERT-AGID e raccomandazioni
Per contrastare la campagna, il CERT-AgID ha informato il CERT del Ministero competente e ha condiviso gli indicatori di compromissione (IoC) con le strutture accreditate attraverso il Flusso IoC, così da favorire le attività di individuazione e contenimento della minaccia.
L’episodio evidenzia ancora una volta come la distribuzione di malware Android possa fare leva sull’impersonificazione di servizi istituzionali e applicazioni molto conosciute. Per gli utenti è quindi importante scaricare applicazioni esclusivamente attraverso i canali ufficiali indicati dai rispettivi sviluppatori, evitando APK proposti da siti web raggiunti tramite link o comunicazioni non verificate. È altrettanto importante diffidare delle richieste di aggiornamento che invitano a installare manualmente pacchetti esterni allo store ufficiale.
