
Un programma conosciuto e apparentemente affidabile può trasformarsi in uno strumento per distribuire malware. È il meccanismo alla base di BubbleLoader, un loader analizzato dai ricercatori di sicurezza di ReversingLabs, che hanno individuato nuove attività riconducibili a questo malware tra settembre e ottobre 2026. L’analisi, pubblicata dal Ricercatore malware Robert Simmons, descrive una tecnica che sfrutta eseguibili di software legittimi per nascondere e avviare componenti malevoli. Tra i programmi utilizzati come contenitori figurano WinRAR, x64dbg, Windows Media Player, Firefox Launcher e virtiofs. La funzione principale di BubbleLoader è preparare l’esecuzione e caricare ulteriori componenti, il cui contenuto può cambiare a seconda della campagna. Le prime versioni erano già state osservate nel febbraio 2026, mentre le attività più recenti mostrano un’evoluzione delle tecniche utilizzate per eludere i controlli di sicurezza.
Come vengono compromessi i programmi legittimi
Per compromettere un eseguibile, BubbleLoader interviene sull’Entry Point, ovvero il punto dal quale Windows avvia l’esecuzione di un programma. Gli aggressori sostituiscono alcune istruzioni originali con codice progettato per avviare il processo di infezione. Il malware individua la posizione del programma in memoria, recupera le funzioni necessarie del sistema operativo e prepara uno spazio nel quale inserire i componenti successivi.

In particolare, utilizza la funzione VirtualAlloc per riservare un’area di memoria e copiarvi il codice malevolo. Una volta completata l’operazione, l’esecuzione viene trasferita al componente appena caricato. Il programma compromesso conserva così la propria struttura apparente, ma il suo comportamento cambia. Anche un’applicazione comunemente utilizzata può quindi diventare il punto di partenza di una catena di infezione.
Due immagini PNG nascondono il malware
Una delle caratteristiche più particolari di BubbleLoader è il modo in cui nasconde il codice malevolo all’interno di due immagini PNG aggiunte all’eseguibile compromesso. La prima immagine è un file PNG valido, riconoscibile per il suo gradiente cromatico dal rosso al blu. Non ha una funzione puramente grafica, ma viene utilizzata come chiave per decifrare il codice nascosto nella seconda immagine. Quest’ultima, invece, è soltanto apparentemente un’immagine. Presenta una firma iniziale compatibile con il formato PNG, ma la sua struttura è incompleta. I dati cifrati iniziano proprio nel punto in cui dovrebbe essere indicata la larghezza dell’immagine.

Al suo interno si trova anche una piccola porzione di codice eseguibile che avvia la fase successiva dell’infezione. In pratica il codice utilizza i byte della prima immagine come chiave XOR progressiva per decifrare i dati contenuti nella seconda. Il risultato è un nuovo componente che recupera il payload finale e lo carica direttamente nella memoria del processo attraverso una tecnica denominata reflective loading.
Polimorfismo a runtime per ostacolare il rilevamento
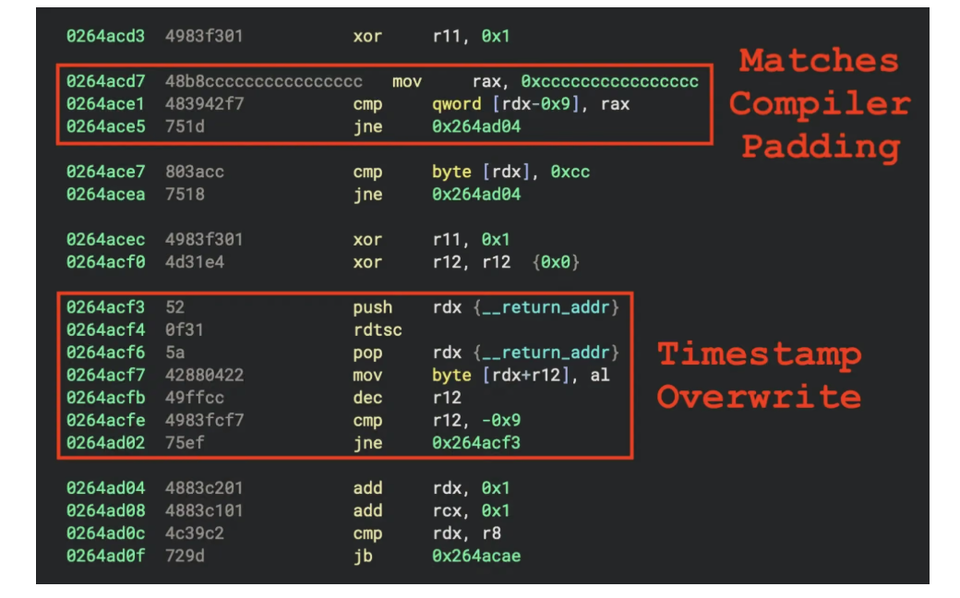
Un’altra caratteristica rilevante di BubbleLoader riguarda le tecniche anti-forensi utilizzate per rendere più difficile l’analisi e il riconoscimento delle componenti malevole. I ricercatori hanno individuato un meccanismo di runtime polymorphism che modifica alcuni byte del payload durante ogni esecuzione. In particolare, il codice individua le aree di padding lasciate dal compilatore tra le funzioni e le sovrascrive con valori casuali ricavati dal timestamp della CPU. Il risultato è che il contenuto binario del payload cambia a ogni esecuzione, producendo hash differenti anche quando il malware sottostante rimane sostanzialmente lo stesso. Questa tecnica può compromettere l’efficacia dei sistemi di rilevamento basati esclusivamente sulle firme statiche e sugli hash dei file, rendendo necessario analizzare anche il comportamento del codice durante l’esecuzione.
Le indicazioni per difendersi
ReversingLabs raccomanda di adottare controlli rigorosi sull’esecuzione dei programmi, attraverso meccanismi di application allowlisting e verifiche delle firme digitali, prestando particolare attenzione agli eseguibili di software legittimi che potrebbero essere stati modificati. È inoltre importante monitorare comportamenti anomali come l’allocazione di memoria con permessi di esecuzione, le successive modifiche delle protezioni delle aree di memoria e le alterazioni delle funzioni interne di Windows utilizzate per la gestione delle eccezioni. Sul piano dell’analisi statica, possono essere utili controlli specifici sulla struttura delle immagini incorporate negli eseguibili, soprattutto quando presentano intestazioni PNG incomplete o anomalie incompatibili con il formato originale.
La presenza di un programma conosciuto non costituisce una garanzia di integrità. Un eseguibile legittimo può essere modificato e trasformato in un veicolo per codice malevolo, mentre le tecniche di polimorfismo possono rendere insufficiente il semplice confronto delle firme digitali e degli hash.
“Poiché BubbleLoader utilizza il polimorfismo in fase di esecuzione per randomizzare i byte di riempimento del compilatore con i timestamp della CPU e alterare l’hash del payload dopo la decompressione, i responsabili della risposta agli incidenti dovrebbero orientarsi verso l’analisi comportamentale della memoria e i controlli di integrità dei punti di ingresso, anziché affidarsi esclusivamente alle firme statiche del payload.“, conclude Robert Simmons.
