
Un attacco alla catena di fornitura del software avrebbe coinvolto 178 organizzazioni in tutto il mondo, tra cui alcuni dei marchi più conosciuti nei settori bancario, tecnologico, commerciale, dell’informazione e dei trasporti. La campagna, individuata da Scott Helme sul blog di Report URI, ha sfruttato la piattaforma Optimizely Web per distribuire codice JavaScript malevolo attraverso componenti che i siti interessati caricavano da un dominio considerato attendibile. L’aspetto più significativo dell’incidente è che non è stato necessario compromettere direttamente i server o il codice sorgente di ciascuna organizzazione. Gli aggressori sono riusciti a modificare il JavaScript associato ai progetti dei clienti all’interno di Optimizely, trasformando una dipendenza legittima in un veicolo per la distribuzione di malware. Tra le organizzazioni coinvolte figuraerebbero Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM e Ledger.
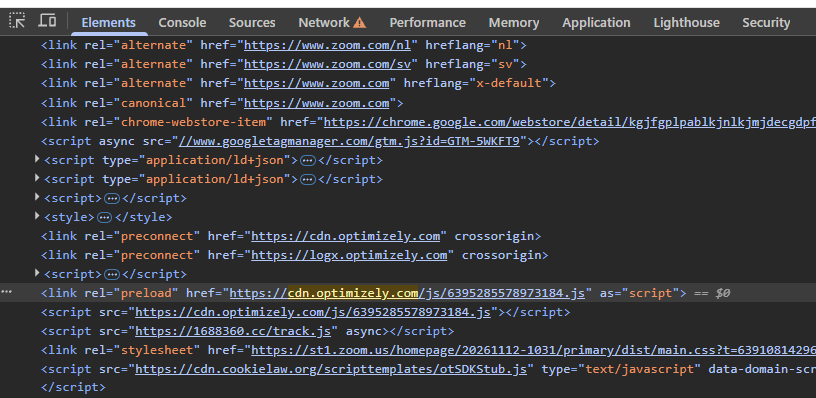
La piattaforma Optimizely Web viene utilizzata dalle aziende per gestire esperimenti, personalizzazioni e test sulle pagine dei propri siti. Il suo funzionamento prevede il caricamento di uno snippet JavaScript ospitato sulla CDN (Content Delivery Network) del servizio. All’interno di questo componente è presente anche una funzionalità denominata Project JavaScript, che consente ai clienti di inserire codice personalizzato da eseguire sulle pagine web. Gli aggressori avrebbero sfruttato proprio questa funzionalità, inserendo istruzioni malevole nei progetti di numerosi clienti. Il codice legittimo dello snippet non è stato sostituito e il file ha continuato a essere distribuito attraverso il dominio ufficiale “cdn.optimizely.com“, mantenendo anche il certificato TLS del servizio. Questa modalità ha reso particolarmente difficile distinguere il traffico malevolo da quello legittimo. I siti interessati continuavano infatti a caricare uno script proveniente da un fornitore autorizzato, senza che fosse necessario introdurre domini sospetti direttamente nelle pagine.
Secondo l’analisi di Report URI, non è ancora chiaro come gli aggressori abbiano ottenuto la possibilità di modificare i progetti di così tanti clienti indipendenti. Tra le ipotesi figurano la compromissione di un sistema di Optimizely oppure l’accesso a credenziali dotate di privilegi sufficienti per intervenire su quei progetti. L’analisi esclude invece un attacco di tipo cache poisoning alla CDN.
Le funzionalità del malware
Il codice distribuito non si limitava a caricare uno script esterno, ma attivava un insieme di funzionalità progettate per sottrarre informazioni e denaro agli utenti. Una delle funzioni principali era il cosiddetto crypto address swapping, una tecnica che intercetta gli indirizzi dei wallet di criptovalute copiati o visualizzati dall’utente e li sostituisce con quelli controllati dagli aggressori. Il meccanismo riconosceva indirizzi appartenenti a diverse blockchain, tra cui Bitcoin, Ethereum, Solana, Tron, Litecoin, Dogecoin e TON. La sostituzione interessava il testo delle pagine, i campi dei moduli, i collegamenti e gli appunti di sistema. Un’altra funzionalità era dedicata al furto dei dati delle carte di pagamento. Il malware monitorava l’invio dei moduli e le richieste HTTP effettuate tramite Fetch e XMLHttpRequest, cercando numeri di carta validi, date di scadenza e codici CVV. Quando riusciva a raccogliere tutte le informazioni necessarie, le trasmetteva a un server controllato dagli aggressori. Il codice poteva inoltre sottrarre cookie non protetti dall’attributo HttpOnly, acquisire schermate delle pagine visitate e raccogliere informazioni sugli indirizzi di criptovaluta sostituiti. Questi dati venivano inviati a infrastrutture esterne riconducibili alla campagna.
La campagna presentava un ulteriore elemento di rischio per gli utenti di dispositivi Apple. Sui dispositivi iPhone e iPad, infatti, il JavaScript malevolo poteva avviare una seconda catena di compromissione attraverso gli exploit kit Coruna e DarkSword. Il codice verificava la versione del sistema operativo e selezionava la catena di exploit corrispondente. In particolare, Coruna veniva utilizzato per le versioni iOS dalla 13 alla 17, mentre DarkSword interessava le versioni 18.x. Per iOS 26 era presente un percorso distinto che, secondo l’analisi, si limitava al rilevamento delle caratteristiche del dispositivo. Questa componente dimostra come l’operazione non fosse orientata esclusivamente al furto di credenziali o informazioni finanziarie, ma comprendesse anche capacità di sfruttamento delle vulnerabilità dei dispositivi mobili.
La sicurezza della supply chain
L’incidente rappresenta un esempio significativo dei rischi legati alla dipendenza da servizi e componenti esterni. La compromissione di un singolo elemento della catena di fornitura può raggiungere contemporaneamente numerose organizzazioni, anche quando queste non presentano vulnerabilità direttamente sfruttabili nella propria infrastruttura. Per ridurre questi rischi è necessario monitorare costantemente gli script di terze parti, verificare eventuali modifiche non autorizzate e limitare le autorizzazioni concesse alle risorse esterne attraverso politiche CSP (Content Security Policy) restrittive. Anche la gestione degli account e delle credenziali dei fornitori deve essere considerata parte integrante della sicurezza aziendale. La lezione appresa è che la presenza di un certificato TLS valido o il caricamento di uno script da un dominio legittimo non garantiscono automaticamente l’integrità del codice. La fiducia accordata a un servizio esterno deve essere sempre accompagnata da controlli continui sul comportamento delle risorse che vengono eseguite nei browser degli utenti.
L’analisi evidenzia anche l’importanza delle politiche di sicurezza CSP, utilizzate per controllare le risorse che un sito può caricare e le destinazioni verso cui può effettuare connessioni. Report URI ha verificato le configurazioni CSP di 256 host appartenenti alle organizzazioni coinvolte. Soltanto 24, pari al 15% del campione analizzato, disponevano di una configurazione in grado di bloccare il payload. In altri 68 casi non era presente alcuna CSP. Il problema principale risiedeva nella fiducia concessa agli script di terze parti. Autorizzare il dominio di Optimizely non era sufficiente a proteggere il sito, perché il codice malevolo veniva distribuito proprio attraverso quella risorsa considerata attendibile.
Per valutare l’estensione dell’incidente, Report URI ha analizzato 1.611 snippet JavaScript riconducibili a Optimizely, individuando 188 componenti compromessi appartenenti a 178 organizzazioni. I settori maggiormente coinvolti sono stati quello bancario e finanziario, con 32 organizzazioni, seguito da tecnologia e servizi SaaS con 23 realtà e commercio e moda con 20. Tra gli altri comparti interessati figurano informazione, trasporti aerei, sanità, telecomunicazioni e servizi assicurativi.
