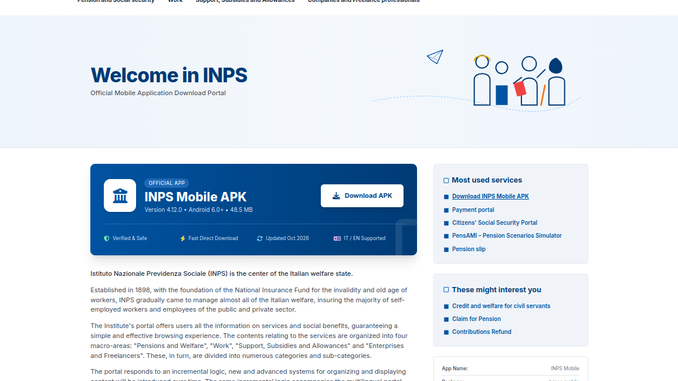
Il CERT-AgID, in collaborazione con l’INPS, ha individuato un sito fraudolento che riproduce il nome e l’identità visiva dell’Istituto Nazionale della Previdenza Sociale. Il collegamento alla pagina viene diffuso attraverso SMS, secondo uno schema riconducibile allo smishing, con l’obiettivo di indurre gli utenti a scaricare una falsa applicazione INPS Mobile per dispositivi Android. Il dominio utilizzato è stato registrato appena due giorni prima dell’individuazione e combina la sigla INPS con il termine inglese Italy. (inpsitaly[.]sbs)
La pagina riproduce alcuni elementi grafici del portale istituzionale e propone il download di un presunto aggiornamento dell’applicazione, identificato come INPS_Mobile_v4.12.0.apk.
Un APK ancora simulato
Durante le prime verifiche, il CERT-AgID ha rilevato che il download non distribuiva ancora un’applicazione funzionante. Il codice della pagina generava direttamente nel browser un file con estensione APK, simulando anche la velocità di trasferimento e la percentuale di avanzamento attraverso valori casuali. Il file ottenuto conteneva soltanto 40 byte di testo e non poteva essere installato su Android. Anche altri elementi suggerivano che il sito fosse ancora in costruzione. Le istruzioni erano disponibili esclusivamente in inglese e il selettore della lingua risultava inattivo. La pagina conteneva tuttavia già le indicazioni necessarie per abilitare l’installazione di applicazioni provenienti da fonti sconosciute, una procedura che permette di installare APK al di fuori degli store ufficiali. Sulla base dei precedenti casi di distribuzione di malware attraverso false applicazioni INPS, il CERT-AgID ha ritenuto plausibile che il file dimostrativo sarebbe stato successivamente sostituito con un payload malevolo.

Un bot Telegram per gestire la distribuzione del malware
L’aggiornamento pubblicato dal CERT-AgID alle 21:30 dell’11 novembre ha aggiunto un elemento particolarmente significativo. Gli analisti hanno individuato un bot sviluppato in Python che consente agli operatori di selezionare direttamente attraverso Telegram il file da distribuire.
Il meccanismo permette di inviare un nuovo APK al bot e confermarne la pubblicazione. Il file disponibile sul sito può quindi essere sostituito senza modificare l’indirizzo utilizzato nella campagna SMS. Una caratteristica che consente di mantenere attivo lo stesso collegamento anche quando il contenuto distribuito viene aggiornato.
Questa modalità di gestione introduce una componente di flessibilità nell’infrastruttura criminale. Gli operatori possono preparare la pagina di distribuzione, diffondere il collegamento e decidere successivamente quale applicazione rendere disponibile alle potenziali vittime.

Controllo degli accessi e raccolta delle informazioni sui visitatori
L’analisi ha inoltre evidenziato la presenza di controlli che regolano l’accesso al download. Il sito privilegia gli utenti che si collegano dall’Italia e tenta di bloccare le visite automatiche e gli strumenti di crawling che utilizzano uno user-agent predefinito. Quando una richiesta supera i controlli e il file è disponibile, il sistema invia una notifica al gestore attraverso Telegram prima di avviare il trasferimento. Il messaggio contiene informazioni sulla richiesta, tra cui il nome del file, l’orario, l’indirizzo IP, la posizione geografica approssimativa e il browser utilizzato dal visitatore. Questa funzionalità permette agli operatori di ricevere informazioni sui potenziali destinatari e di monitorare le richieste di download. Sebbene i commenti presenti nel codice e i messaggi del bot sono in lingua russa, il CERT-AgID precisa che la provenienza di chi gestisce l’infrastruttura rimane sconosciuta.
Le contromisure e i rischi per gli utenti Android
Il CERT-AgID ha già condiviso gli indicatori di compromissione con le strutture accreditate al Flusso IoC e ha richiesto la dismissione del dominio.
Il caso evidenzia come le campagne di smishing possano evolvere da semplici pagine di phishing verso infrastrutture di distribuzione gestite dinamicamente. Il ricorso a un falso portale istituzionale, unito alla possibilità di sostituire da remoto il file APK, consente di mantenere operativo il canale di distribuzione senza dover ripetere l’intera campagna.
Per gli utenti Android è fondamentale evitare l’installazione di applicazioni ricevute attraverso collegamenti SMS, anche quando utilizzano il nome e la grafica di enti pubblici conosciuti. Le applicazioni INPS devono essere scaricate esclusivamente attraverso i canali ufficiali e gli store riconosciuti.
La presenza di un file APK apparentemente legittimo non costituisce una garanzia di sicurezza. In questo caso, proprio la fase di preparazione dell’infrastruttura dimostra quanto sia importante riconoscere tempestivamente i segnali di una campagna fraudolenta.