L’ingegneria sociale continua a rappresentare una delle tecniche più efficaci utilizzate dai cybercriminali per compromettere persone e organizzazioni. Il suo principio fondamentale non è cambiato nel tempo: invece di affrontare direttamente le difese tecnologiche, l’attaccante cerca di manipolare il comportamento della vittima, inducendola a compiere un’azione che favorisca il raggiungimento dell’obiettivo criminale. Nel mio precedente approfondimento, Il professionista dell’inganno: l’ingegnere sociale, avevo descritto questo processo attraverso quattro fasi (raccolta delle informazioni, instaurazione di una relazione, manipolazione psicologica ed esecuzione dell’inganno). Un modello che conserva ancora oggi la propria validità, ma che si confronta con uno scenario tecnologico profondamente diverso. La diffusione dell’intelligenza artificiale generativa sta infatti ampliando le possibilità operative degli aggressori.
Il phishing continua a sfruttare il fattore umano
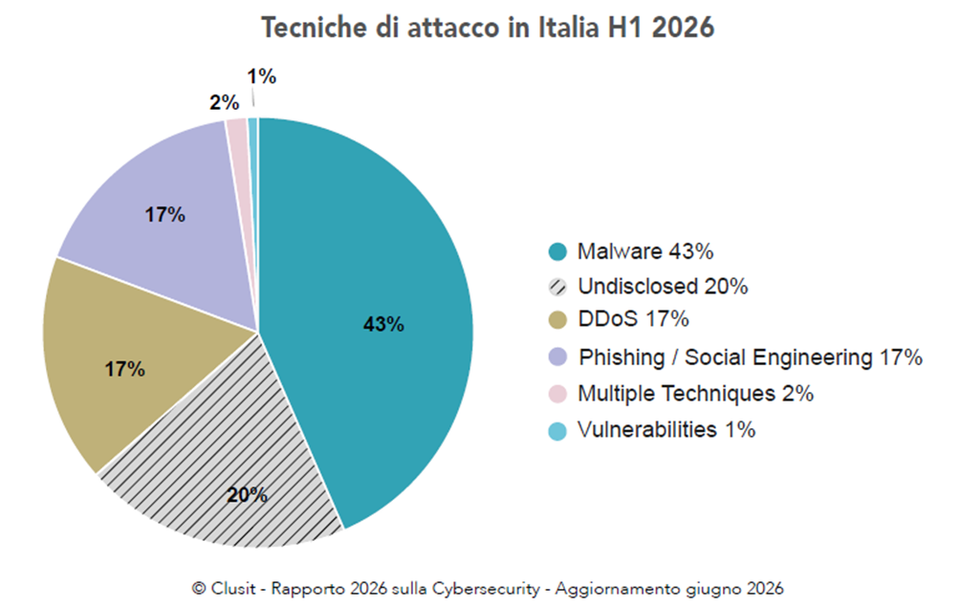
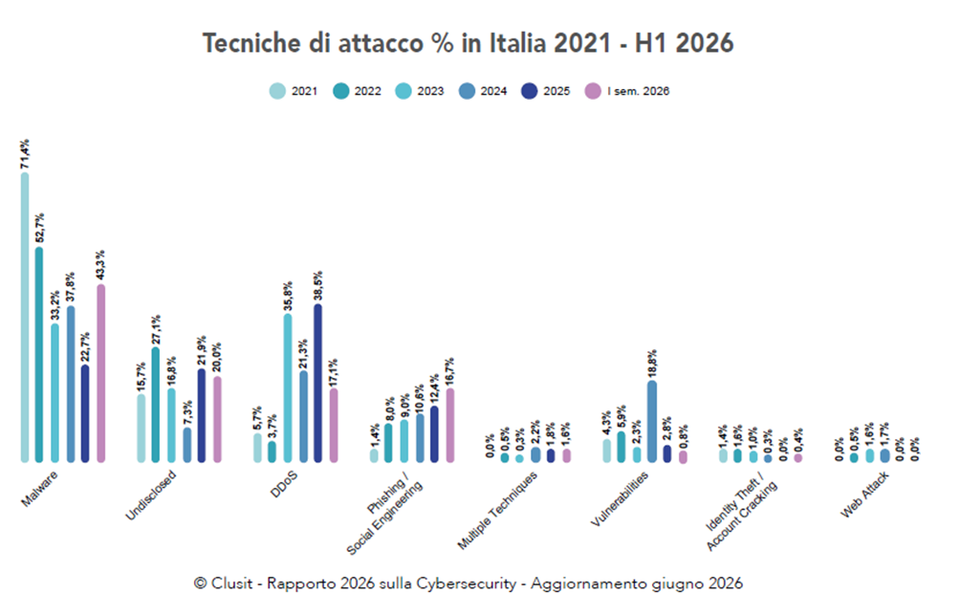
Attraverso e-mail, SMS, telefonate e piattaforme di messaggistica, i criminali costruiscono comunicazioni apparentemente legittime, impersonando banche, aziende, enti pubblici o persone conosciute dalla vittima. L’obiettivo è creare un contesto sufficientemente credibile da superare le normali cautele dell’utente. Una presunta operazione bancaria sospetta, una comunicazione relativa a una fattura, un problema con un account o una richiesta urgente proveniente da un responsabile aziendale possono diventare strumenti per sottrarre credenziali, ottenere informazioni riservate o indurre un trasferimento di denaro. Il Rapporto Clusit 2026, nell’aggiornamento di ottobre, conferma la rilevanza di questa minaccia. In Italia, nel primo semestre del 2026, phishing e social engineering rappresentano complessivamente il 17% delle tecniche di attacco censite, collocandosi al secondo posto a pari merito con gli attacchi DDoS. Il rapporto evidenzia inoltre una crescita progressiva del fenomeno nella serie storica analizzata.
L’intelligenza artificiale potenzia la capacità di ingannare
La novità più significativa riguarda il modo in cui l’intelligenza artificiale può intervenire nelle diverse fasi dell’attacco. La raccolta delle informazioni pubblicamente disponibili può essere accelerata, mentre la produzione dei messaggi fraudolenti diventa più semplice e personalizzabile. Un testo generato o rielaborato attraverso strumenti di IA può essere adattato al linguaggio di un’organizzazione, al ruolo professionale del destinatario e al contesto in cui viene inserito. Gli errori grammaticali e le formulazioni poco naturali, tradizionalmente utilizzati come indizi per riconoscere un tentativo di phishing, possono così diventare meno frequenti. Il Rapporto Clusit di ottobre sottolinea proprio questa capacità dell’IA generativa di rendere più convincenti i messaggi fraudolenti, facilitare la produzione di contenuti in lingue differenti e supportare le attività di ricognizione e preparazione degli attacchi. Non si tratta necessariamente di nuove tecniche criminali, ma di un potenziamento di modalità operative già conosciute, che possono diventare più rapide, personalizzate e difficili da riconoscere. Le tecnologie di generazione e clonazione vocale possono inoltre essere impiegate per simulare la voce di un dirigente, di un collega o di un familiare, costruendo situazioni nelle quali la vittima viene spinta ad agire rapidamente. In ambito aziendale, uno scenario particolarmente delicato è quello delle frodi basate sull’impersonificazione di figure apicali. Una telefonata o una videoconferenza apparentemente proveniente da un dirigente può essere utilizzata per richiedere un pagamento urgente, modificare coordinate bancarie o ottenere informazioni riservate. Dunque la credibilità dell’inganno non dipende più soltanto dalla qualità del testo o dalla conoscenza del contesto aziendale, ma può coinvolgere anche elementi visivi e sonori. La possibilità di verificare l’identità dell’interlocutore attraverso il solo riconoscimento della voce o dell’immagine diventa quindi sempre meno affidabile.
La formazione resta una componente essenziale della difesa
L’evoluzione tecnologica non modifica la natura fondamentale dell’ingegneria sociale e il bersaglio continua a essere la fiducia della persona. Per questo motivo, le difese tecniche devono essere accompagnate da procedure organizzative e da una formazione costante. Verificare le richieste attraverso canali indipendenti, non utilizzare i recapiti contenuti in comunicazioni sospette, controllare le modifiche alle coordinate bancarie e prevedere procedure di conferma per le operazioni finanziarie sono misure che possono ridurre significativamente il rischio. La consapevolezza degli utenti deve inoltre evolvere insieme alle tecniche degli aggressori. Non è più sufficiente cercare errori grammaticali o riconoscere un indirizzo e-mail anomalo. Occorre imparare a valutare il contesto, la natura della richiesta e soprattutto la necessità di verificare l’identità di chi la formula.
L’ingegnere sociale continua quindi a svolgere il proprio lavoro attraverso la manipolazione psicologica. La differenza è che oggi dispone di strumenti capaci di rendere l’inganno più credibile e difficile da riconoscere. La tecnologia cambia il professionista dell’inganno, ma il suo obiettivo rimane lo stesso ovvero convincere la vittima a fare volontariamente ciò che, in condizioni normali, non farebbe.