
Il CERT-AgID segnala una campagna malevola che sfrutta l’identità del Servizio Sanitario Nazionale. L’operazione utilizza un sito fraudolento realizzato per apparire riconducibile ai servizi sanitari pubblici e sfrutta quindi un contesto istituzionale per aumentare la fiducia della vittima. L’aspetto più interessante è però rappresentato dalla finalità dell’operazione. A differenza di altre campagne a tema sanitario, nelle quali il phishing viene utilizzato principalmente per sottrarre credenziali e dati personali, in questo caso il falso sito viene impiegato come punto di distribuzione di malware. Questa precisazione è importante per comprendere la catena dell’attacco. Il social engineering serve solo a convincere l’utente a visitare il sito e a interagire con il contenuto proposto. Il passaggio successivo consiste invece nella distribuzione e nell’installazione di un componente malevolo sul dispositivo. Il falso portale diventa quindi uno strumento operativo della compromissione e non soltanto una pagina contraffatta utilizzata per raccogliere dati.
Due malware, un obiettivo
Secondo la ricostruzione la campagna utilizzerebbe payload differenti in funzione del dispositivo della vittima rilevato in base allo User-Agent del browser utilizzato. Su Android viene distribuito StreamRat, mentre sui sistemi Windows viene utilizzato XWorm. Nonostante la differenza tra le due famiglie di malware e tra le piattaforme interessate, il risultato perseguito dagli attaccanti è sostanzialmente lo stesso ovvero ottenere un accesso remoto esteso al dispositivo della vittima. La scelta di utilizzare due strumenti differenti permette quindi di adattare la componente malevola al sistema operativo, mantenendo però invariato l’obiettivo operativo della compromissione.
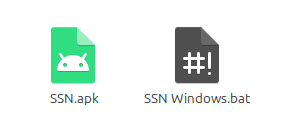
Nel caso degli smartphone Android, viene proposto il download di un’app (SSN.apk) che porta all’installazione del malware StreamRat. La sua presenza nella campagna evidenzia come la distribuzione di applicazioni malevole possa trasformare un semplice accesso a una pagina web in una compromissione del dispositivo. Una volta installato, il malware può disporre di capacità che consentono agli operatori di interagire con il dispositivo e di accedere a informazioni e funzionalità disponibili nell’ambiente mobile. Il rischio non riguarda quindi soltanto il furto di dati, ma la possibilità che lo smartphone venga posto sotto un controllo remoto significativo.
Per i sistemi Windows viene invece distribuito XWorm (un Remote Access Trojan dotato di numerose funzionalità per il controllo del sistema compromesso) scaricando il file batch “SSN Windows.bat” che avvia la catena d’infezione tramite la tecnica steganografica.
“Il contenuto [dell’immagine 2.jpg] viene interpretato come testo e il loader cerca due marcatori: <<START>> e <<END>> tra cui è presente una lunga stringa Base64 che una volta decodificata, la stringa produce un eseguibile .NET.”, spiega il CERT-AgID.

L’utilizzo di un RAT consente agli operatori di trasformare il computer della vittima in un endpoint controllabile a distanza. Le capacità del malware possono comprendere raccolta di informazioni, acquisizione di dati e interazione con il sistema, creando le condizioni per ulteriori attività dopo la compromissione iniziale.
Una diversa piattaforma, la stessa finalità
La presenza contemporanea di StreamRat e XWorm rende la campagna particolarmente significativa. Non siamo di fronte a due operazioni indipendenti semplicemente accomunate dal tema sanitario, ma a una strategia nella quale lo stesso meccanismo di impersonificazione può raggiungere utenti che utilizzano sistemi differenti. Il sito fraudolento svolge solo il ruolo di punto di ingresso. Successivamente, il dispositivo utilizzato determina quale malware viene proposto. Android e Windows rappresentano quindi due percorsi differenti all’interno della stessa campagna, mentre l’obiettivo finale rimane l’acquisizione di un controllo remoto esteso sull’endpoint.
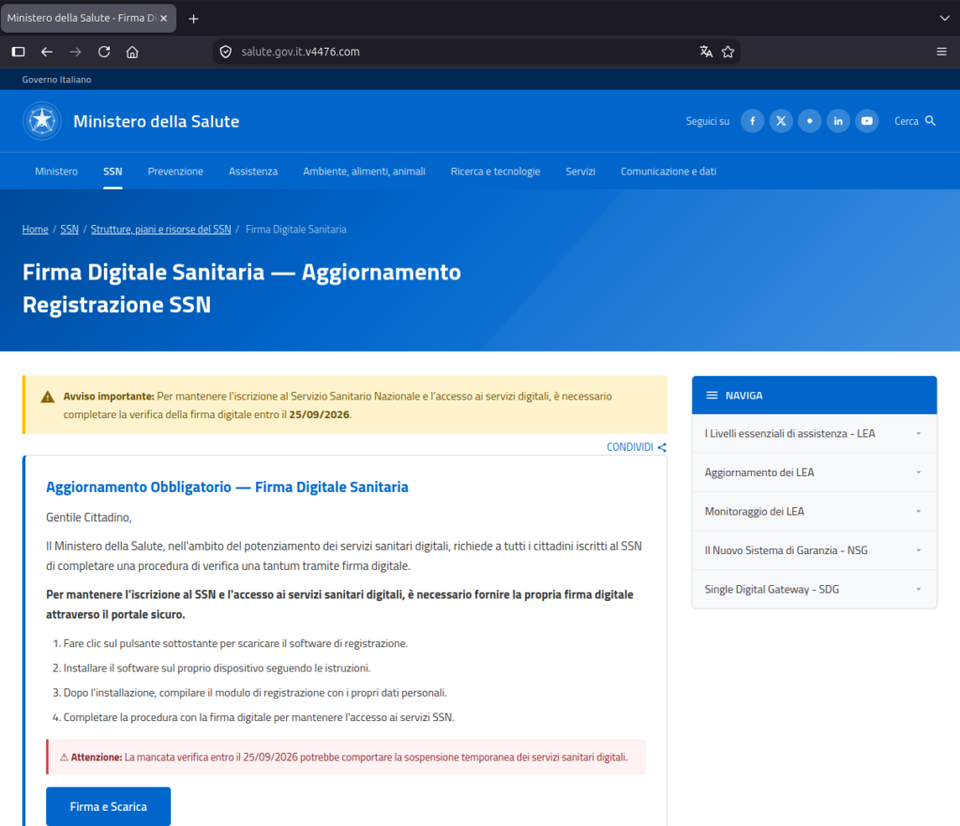
Come riportato nella figura condivisa dal CERT-AgID l’indirizzo del sito fraudolento è “salute.gov.it[.]v4476.com" e rappresenta un elemento particolarmente significativo della campagna. A una lettura superficiale, la presenza della stringa salute.gov.it potrebbe indurre a pensare che si tratti di un sito appartenente al Ministero della Salute, ma la struttura del dominio racconta una storia completamente diversa. Il dominio reale è “v4476[.]com“, mentre “salute.gov.it” è soltanto un sottodominio. Si tratta quindi di una tecnica di domain impersonation pensata per ingannare l’utente attraverso una lettura superficiale dell’URL e rendere credibile il falso sito in realtà utilizzato per distribuire il malware. Vale la pena notare che il dominio “v4476[.]com” il cui registrar risulta Namesilo.com è stato registrato il 22 settembre 2026 con un servizio di anonimizzazione del registrante.

L’identità istituzionale come leva
La campagna dimostra ancora una volta come l’impersonificazione di un servizio pubblico possa diventare una leva efficace per distribuire malware. La presenza di elementi grafici istituzionali non deve quindi essere considerata sufficiente per stabilire l’autenticità di una pagina. Particolare attenzione deve essere riservata alle richieste di installazione di applicazioni o all’esecuzione di file provenienti da siti raggiunti attraverso link non verificati. In questo caso, infatti, il rischio non è soltanto quello di consegnare inconsapevolmente le proprie credenziali, ma di concedere agli attaccanti un accesso remoto esteso al dispositivo.
