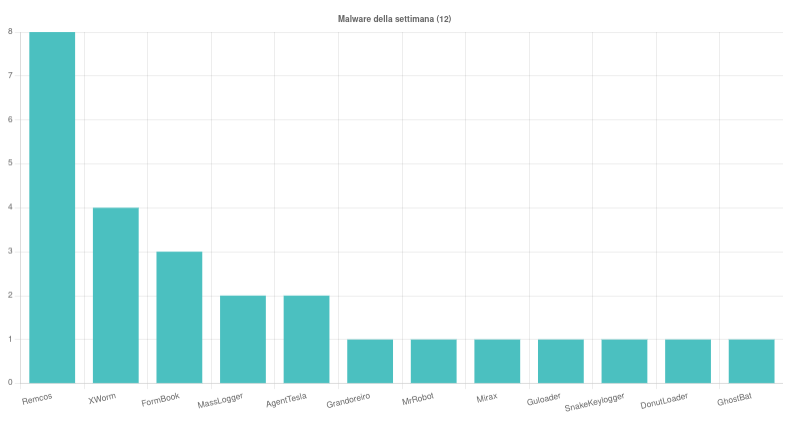
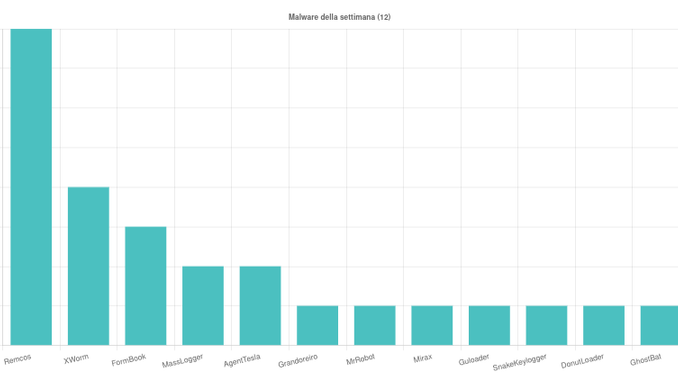
Il CERT-AgID ha individuato 12 famiglie di malware che, nel corso della settimana, hanno interessato l’Italia. Tra le minacce più attive figurano Remcos, XWorm, FormBook, AgentTesla e MassLogger, distribuite attraverso campagne di phishing che sfruttano esche a tema fatture, ordini, pagamenti, banking e documenti. Gli attacchi utilizzano allegati nei formati RAR, ZIP, XLS, PDF, GZ e ISO per veicolare i payload malevoli.
Rilevate anche campagne riconducibili a DonutLoader, GhostBat, Grandoreiro, Guloader, Mirax, MrRobot e SnakeKeylogger, a conferma della varietà delle minacce che continuano a interessare il panorama italiano.