
In settimana il CERT-AgID ha individuato 12 famiglie di malware che hanno interessato l’Italia. Le campagne hanno sfruttato soprattutto comunicazioni legate ad attività bancarie, pagamenti, contratti, ordini e documenti per indurre gli utenti ad aprire allegati malevoli.
I temi utilizzati per distribuire i payload
Tra le famiglie più presenti figurano AgentTesla e Remcos, entrambe associate a campagne che hanno utilizzato diversi temi, tra cui banking, contratti, ordine, Prezzi e Pagamenti. Le comunicazioni sono state veicolate attraverso allegati in differenti formati, tra cui ZIP, RAR, GZ, TAR, JS e XLS.
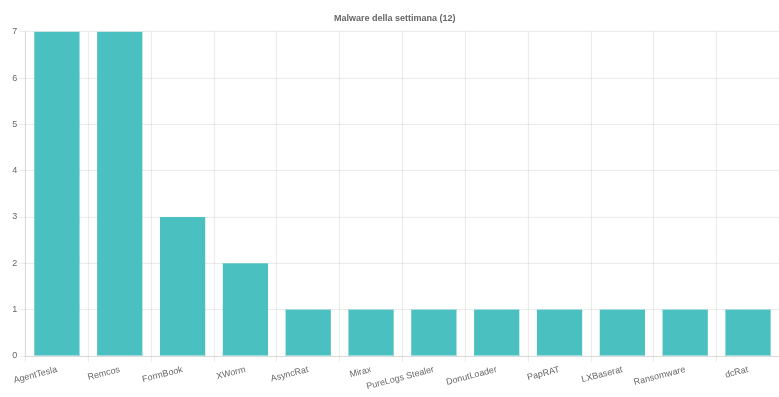
Anche FormBook e XWorm sono stati distribuiti attraverso messaggi che simulavano comunicazioni commerciali e amministrative, facendo riferimento a contratti, ordini, prezzi e fatture.
Altre campagne hanno invece sfruttato argomenti come documenti, delivery e supporto IT.
Il quadro evidenzia come gli attaccanti continuino a sfruttare situazioni familiari nella quotidianità lavorativa per rendere credibili le comunicazioni. Riferimenti a pagamenti, fatture e documenti amministrativi aumentano la possibilità che gli allegati vengano aperti, favorendo l’esecuzione dei payload e la compromissione dei sistemi.