Una nuova campagna di phishing prende di mira gli automobilisti italiani sfruttando il nome, il logo e l’identità grafica dell’Automobile Club d’Italia.
A segnalare l’attività è il CERT-AgID, che ha individuato una serie di siti fraudolenti costruiti per convincere le vittime dell’esistenza di una presunta morosità relativa al bollo auto.
La campagna utilizza i domini “acitalia[.]info” e “acitalia[.]click“, che non appartengono ai canali istituzionali dell’ACI. L’obiettivo non è soltanto indurre l’utente a effettuare un pagamento, ma accompagnarlo attraverso una sequenza di pagine progettate per raccogliere progressivamente informazioni personali e dati finanziari.
Codice fiscale e targa come primo passaggio
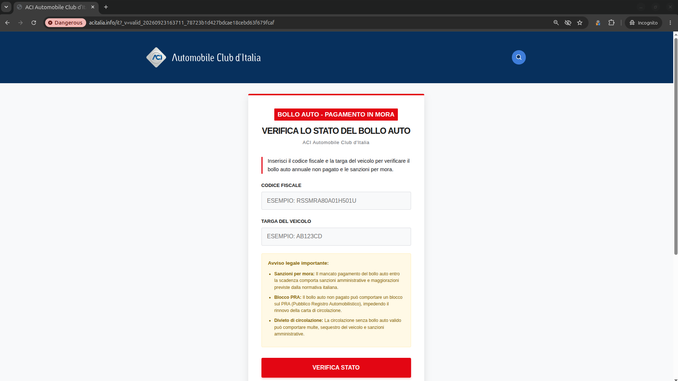
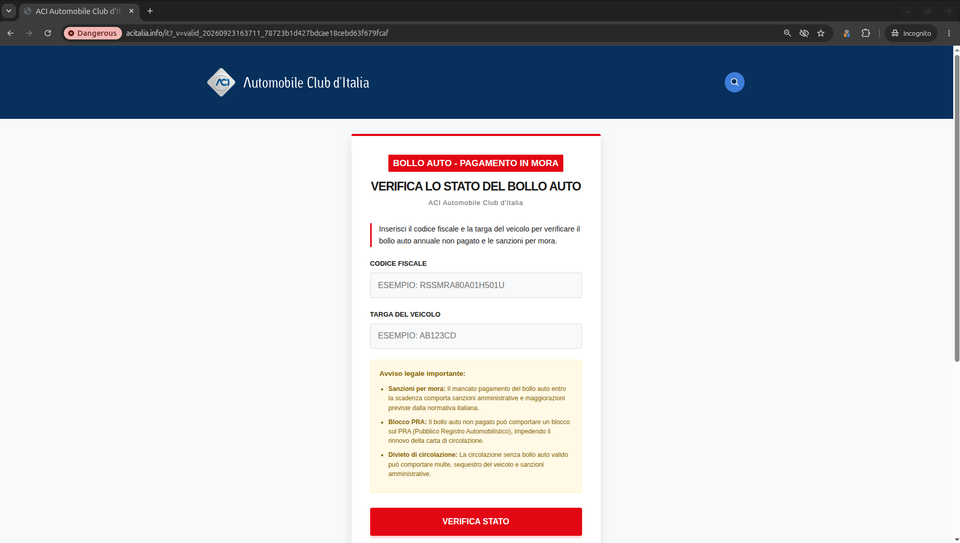
Il percorso fraudolento inizia con una pagina che riproduce l’aspetto grafico riconducibile ad ACI. Alla vittima viene chiesto di inserire il codice fiscale e la targa del veicolo per verificare lo stato del pagamento del bollo. Il sito prospetta sanzioni, maggiorazioni per il ritardo, fermo amministrativo e limitazioni alla circolazione nel caso di mancato pagamento. Ma l’inserimento dei primi dati rappresenta soltanto l’inizio della procedura. L’utente viene portato a credere di trovarsi all’interno di un normale servizio di verifica, mentre in realtà sta fornendo informazioni che possono essere utilizzate per rendere più credibile la successiva richiesta di pagamento.
La raccolta dei dati personali
Dopo il codice fiscale e la targa, la campagna introduce una seconda fase dedicata alle cosiddette informazioni di contatto. Il modulo richiede nome, cognome, indirizzo e-mail, numero di telefono e indirizzo di residenza, compresi città, provincia e codice postale. La struttura della frode evidenzia quindi una raccolta progressiva delle informazioni. Prima vengono richiesti dati apparentemente coerenti con una verifica amministrativa, successivamente vengono acquisiti dati anagrafici e di contatto. Questo meccanismo contribuisce a rendere la pagina più credibile e permette agli attaccanti di ottenere un insieme di informazioni personali potenzialmente riutilizzabile in ulteriori attività fraudolente.
Il falso pagamento da 15,87 euro
L’ultima fase della campagna introduce il pagamento di una presunta sanzione pari a 15,87 euro. La pagina riporta nuovamente il codice fiscale e la targa precedentemente inseriti, creando continuità con le informazioni già fornite dall’utente. A questo punto viene richiesto il completamento dei dati della carta di pagamento, compresi nome dell’intestatario, numero della carta, data di scadenza e CVV.

Il valore relativamente contenuto della somma richiesta rappresenta un ulteriore elemento di persuasione. Una cifra di pochi euro può infatti apparire plausibile e ridurre le resistenze dell’utente, soprattutto quando la richiesta viene associata alla minaccia di sanzioni amministrative più elevate.
Il controllo dell’identità digitale
CERT-AgID richiama l’attenzione su un elemento particolarmente importante per riconoscere la frode. Il servizio ufficiale dell’ACI per il pagamento del bollo utilizza i sistemi di autenticazione della Pubblica Amministrazione, come SPID o CIE. Una richiesta inattesa di dati personali o bancari attraverso un sito raggiunto da una comunicazione non sollecitata, senza che l’utente abbia effettuato preventivamente l’accesso attraverso la propria identità digitale, deve quindi essere considerata un possibile indicatore di frode. La campagna dimostra ancora una volta come il phishing adesso non si limiti alla semplice copia di un logo o alla richiesta immediata dei dati della carta. Gli attaccanti costruiscono percorsi articolati nei quali ogni informazione inserita dalla vittima viene utilizzata per rendere più credibile il passaggio successivo.
L’elemento più significativo della campagna è infatti proprio la progressione della raccolta. Il percorso parte da codice fiscale e targa, passa attraverso i dati anagrafici e di contatto e termina con le informazioni della carta di pagamento. Il CERT-AGID ha richiesto la dismissione dei domini individuati e ha informato l’ente coinvolto, condividendo inoltre gli indicatori della campagna. Al momento non risulta un analogo avviso specifico pubblicato sui canali nazionali ufficiali di ACI.
La vicenda conferma l’importanza di verificare sempre il dominio del sito e di accedere ai servizi pubblici partendo dai portali ufficiali, evitando di utilizzare i collegamenti presenti all’interno di messaggi inattesi.
