
Il CERT-AgID ha individuato una nuova campagna di phishing che sfrutta il nome, il logo e la grafica dell’Agenzia delle Entrate e dell’Agenzia delle entrate-Riscossione per sottrarre informazioni personali agli utenti.
La campagna utilizza come esca un presunto “Bonus Vacanze” e presenta una caratteristica particolarmente significativa: non si limita a una semplice pagina contraffatta, ma costruisce un intero sito fraudolento progettato per apparire il più possibile simile a un portale istituzionale.
Un sito costruito per sembrare autentico
La pagina iniziale riproduce in modo molto fedele la home dell’Agenzia delle Entrate. Diversi collegamenti presenti nel sito conducono effettivamente verso pagine legittime dell’Agenzia, una scelta che contribuisce a rafforzare la percezione di autenticità. L’unico elemento che devia dal comportamento previsto è il pulsante dedicato alla scoperta dei servizi disponibili, che conduce invece a un’altra pagina controllata dagli attaccanti. Il meccanismo è particolarmente efficace perché non presenta immediatamente alla vittima una richiesta sospetta. L’utente viene accompagnato attraverso diverse sezioni apparentemente istituzionali, creando progressivamente un contesto di fiducia prima di arrivare alla fase nella quale vengono richieste informazioni personali.
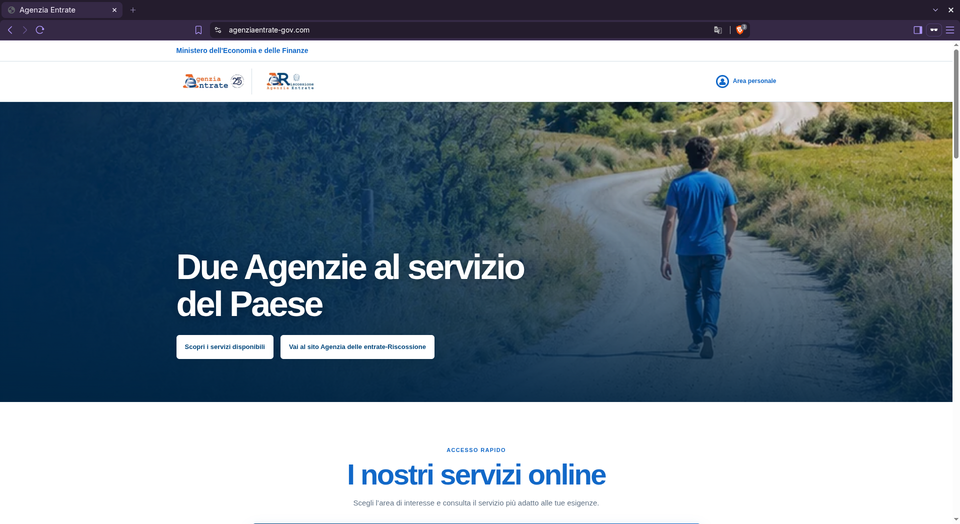
Il dominio fraudolento utilizza una tecnica di typosquatting e impersonation, riprendendo il nome legittimo agenziaentrate.gov.it e modificandolo in agenziaentrate-gov[.]com. L’aggiunta di -gov e l’uso del TLD .com puntano a sfruttare una lettura superficiale dell’indirizzo, inducendo l’utente a concentrarsi sul nome “agenziaentrate” senza verificare attentamente il dominio completo.
Il falso Bonus Vacanze porta alla raccolta dei dati
All’interno della sezione dedicata ai servizi compare il presunto “Bonus Vacanze”. La selezione conduce a una falsa pagina di accesso nella quale vengono proposte modalità di autenticazione apparentemente legittime, comprese quelle tramite SPID e CieID. Accanto a queste opzioni compare però una terza modalità denominata “Altro”. È proprio questa funzione a trasformare la campagna in un sistema di raccolta particolarmente invasivo. Seguendo le indicazioni ricevute attraverso la comunicazione utilizzata come esca, l’utente viene infatti invitato a caricare direttamente una serie di documenti personali.

La procedura fraudolenta richiede fotografie del fronte e del retro della carta d’identità, una copia della tessera sanitaria e le buste paga degli ultimi tre mesi. Successivamente vengono richiesti anche un selfie, il numero di telefono e l’indirizzo e-mail. La quantità e la tipologia delle informazioni richieste evidenziano l’obiettivo della campagna. Non si tratta soltanto di ottenere una singola informazione utile per un successivo attacco, ma di costruire un insieme di dati sufficientemente completo da poter essere utilizzato in ulteriori attività fraudolente.

Secondo il CERT-AgID, le informazioni sottratte possono essere impiegate, tra le altre cose, per tentativi di frode e furto d’identità, compresa la presentazione di richieste di finanziamento o prestiti a nome della vittima.
Un particolare meccanismo con SPID e CieID
Un elemento tecnico interessante riguarda il comportamento della falsa pagina quando l’utente sceglie SPID o CieID. In questi casi la vittima viene indirizzata verso una pagina autentica del gestore SPID selezionato per l’autenticazione sul vero portale dell’Agenzia delle Entrate. Questo passaggio può contribuire ad aumentare ulteriormente la credibilità dell’intero percorso. Dopo aver attraversato pagine graficamente convincenti e aver raggiunto persino un’autentica pagina di autenticazione, l’utente potrebbe percepire il processo come legittimo e abbassare il livello di attenzione.
Il phishing evolve verso il furto d’identità
La campagna descritta dal CERT-AGID mostra come il phishing stia diventando sempre più strutturato. L’obiettivo non è necessariamente quello di ottenere immediatamente una password o una carta di pagamento. In questo caso gli attaccanti puntano soprattutto alla raccolta di documenti e informazioni che permettono di costruire un profilo completo della vittima. Il valore di una carta d’identità, di una tessera sanitaria, di una busta paga e di un selfie risiede infatti nella possibilità di combinare queste informazioni in successive attività fraudolente. La campagna dimostra quindi come il phishing possa rappresentare il primo passaggio di un processo più ampio di compromissione dell’identità digitale e personale.
Per gli utenti, il principale elemento di attenzione rimane la richiesta anomala di documenti personali attraverso link ricevuti tramite comunicazioni inattese. Anche una pagina apparentemente identica a quella di un ente pubblico non costituisce, da sola, una garanzia di autenticità.
Il CERT-AGID ha informato l’ente interessato e richiesto la disattivazione del sito utilizzato per ospitare la pagina di phishing.