
ChatGPT entra sempre più spesso nel mirino dei cybercriminali che sfruttano il nome e l’identità visiva del servizio per costruire campagne di phishing. Una nuova operazione analizzata da Cofense mostra come gli attaccanti abbiano realizzato una falsa comunicazione attribuita a OpenAI con l’obiettivo di convincere gli utenti ad aggiornare i dati di pagamento del proprio abbonamento.
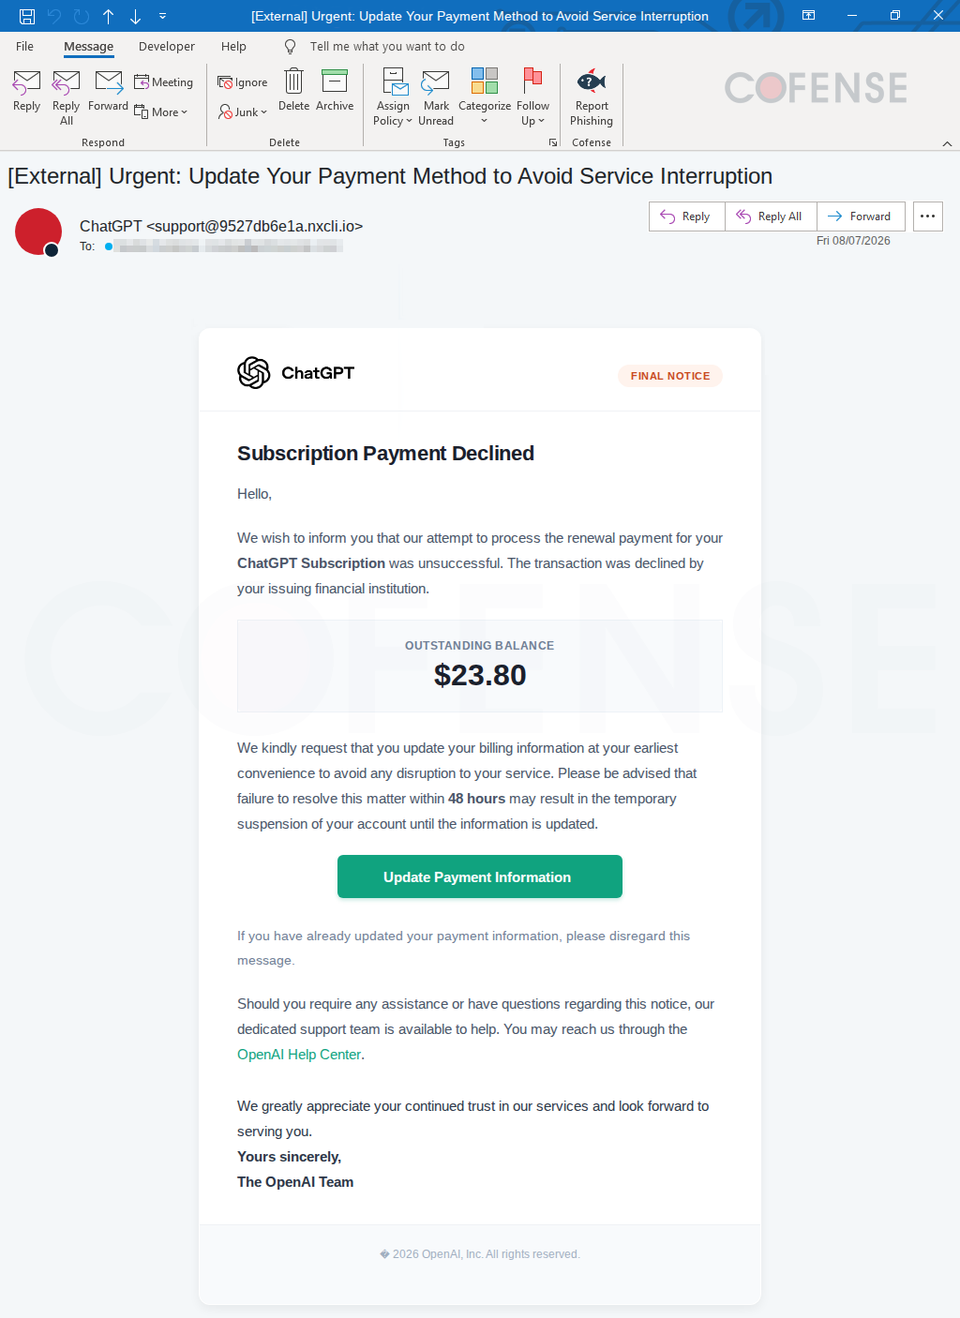
L’e-mail utilizza elementi grafici riconducibili a ChatGPT e una comunicazione apparentemente professionale, arrivando a presentarsi con la firma “The OpenAI Team”. Il messaggio informa il destinatario di un problema relativo al pagamento dell’abbonamento e lo invita a intervenire rapidamente per evitare conseguenze sul servizio.
La componente di social engineering rappresenta uno degli elementi centrali della campagna. L’oggetto della comunicazione, “Subscription Payment Required”, comunica immediatamente una situazione che richiede attenzione, mentre il riferimento a una finestra temporale di 48 ore aumenta ulteriormente la pressione sulla vittima. Il messaggio contiene infine un pulsante denominato “Update Payment Information”, apparentemente destinato a consentire l’aggiornamento dei dati di pagamento. In realtà, il collegamento conduce verso l’infrastruttura predisposta dagli attaccanti. Il meccanismo sfrutta una dinamica ormai consolidata nel phishing ovvero ridurre il tempo disponibile per verificare la comunicazione e spingere l’utente a concentrarsi sulla presunta urgenza invece che sull’autenticità del messaggio.
Il redirect nasconde la destinazione
Il link contenuto nell’e-mail utilizza un Google API wrapper per effettuare un reindirizzamento verso l’infrastruttura controllata dagli attaccanti. L’utente, infatti, potrebbe vedere un collegamento apparentemente associato a un servizio conosciuto senza rendersi conto che il percorso finale porta a un dominio completamente diverso. Il mittente dell’e-mail costituisce già un’importante indicazione di anomalia. L’indirizzo individuato da Cofense utilizza infatti il dominio “nxcli.io”, che non corrisponde a un dominio ufficiale di OpenAI.
Dopo il reindirizzamento, la vittima raggiunge una pagina progettata per riprodurre l’esperienza di autenticazione di ChatGPT. Loghi, elementi grafici, testi e icone vengono utilizzati per creare un ambiente visivamente credibile. L’obiettivo è raccogliere le credenziali inserite dall’utente.
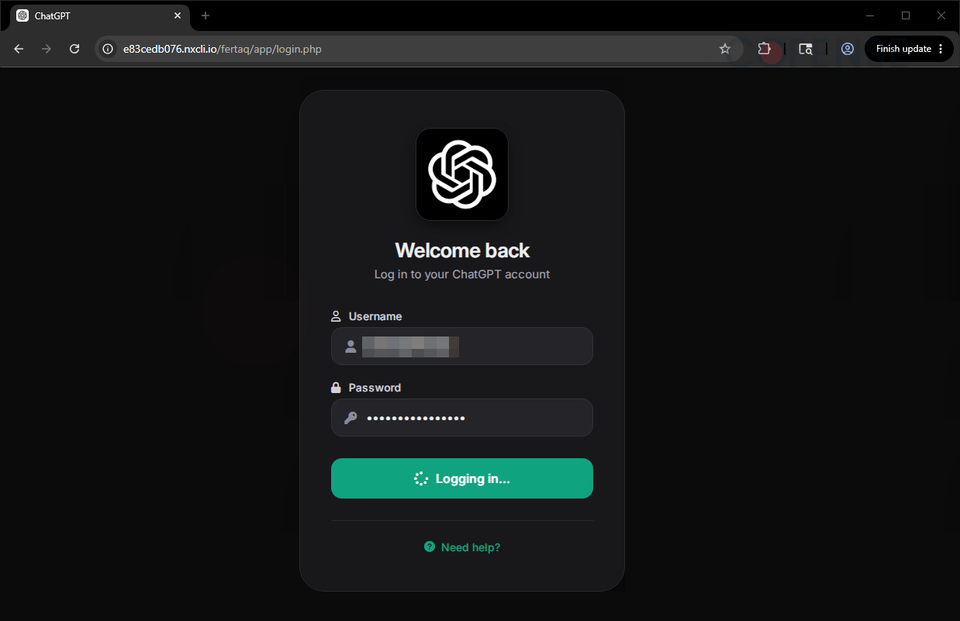
Secondo l’analisi di Cofense, i dati vengono trasmessi all’attaccante e la vittima viene successivamente indirizzata verso una pagina di errore. È un modello di credential phishing particolarmente efficace perché l’attaccante non deve necessariamente compromettere direttamente il servizio impersonato. È sufficiente convincere l’utente che la pagina visualizzata sia autentica.
Verificare prima di inserire le credenziali
La campagna evidenzia un’evoluzione del phishing legata alla crescente diffusione dei servizi di intelligenza artificiale generativa. ChatGPT rappresenta oggi un marchio riconoscibile da un numero sempre maggiore di utenti e può quindi essere utilizzato come elemento di fiducia all’interno di comunicazioni fraudolente. La tecnica, tuttavia, non presenta caratteristiche completamente nuove. Gli attaccanti continuano a utilizzare strumenti tradizionali come l’impersonificazione del marchio, l’urgenza, i falsi problemi di pagamento, i redirect e le pagine di autenticazione contraffatte.
Il caso analizzato da Cofense conferma quanto sia importante non considerare logo, grafica o tono professionale come elementi sufficienti per stabilire l’autenticità di una comunicazione. Prima di cliccare su un collegamento relativo a pagamenti o account è fondamentale verificare attentamente il dominio del mittente e la destinazione effettiva del link. In presenza di una richiesta inattesa, è inoltre preferibile accedere autonomamente al servizio attraverso il sito o l’applicazione ufficiale, senza utilizzare il collegamento ricevuto tramite e-mail.
Il phishing continua così a evolversi soprattutto sul piano della manipolazione psicologica. Cambiano i marchi utilizzati come esca, ma il principio rimane lo stesso.
